Iskolai bombariadók: a rendőrség a nemzetközi szálakat is vizsgálja
A hétfői iskolai bombariadó-hullám nem diákcsíny volt. Kedden újabb budapesti gimnáziumok kaptak fenyegetést.
Míg egy egyedi, budapesti bombariadó elkövetőjét órákon belül elfogták a rendőrök, az országosan több mint hetven oktatási intézményt célzó hálózati támadás mögött profi elkövetők és nemzetközi szálak húzódnak meg.

Az Eduline-on is beszámoltunk arról, hogy hétfőn reggel mintegy hetven vidéki és budapesti iskolát fenyegettek meg bombariadóval. Csakhogy most az e-mailt nem az intézmények, hanem médiumok kapták.
A Telex kiemelte, hogy a magyarországi eset nem egyedülálló. Ugyanezen a napon közel 160 észak-írországi, valamint belgrádi és újvidéki általános iskola is kapott hasonló fenyegető leveleket. 2025. január 23-án pedig Magyarországon 292 oktatási intézményt ért ilyen támadás, ahol a dzsihádista fenyegetés csak fedősztoriként szolgált a zavarkeltéshez.
A tömeges akciók hátteréről először a cseh hatóságok beszéltek nyíltan. A 2024 őszén Csehországban, Szlovákiában és a balti államokban lezajlott fenyegetéssorozatot követően Michal Koudelka, a Cseh Biztonsági Információs Szolgálat vezetője kijelentette: a támadások mögött világosan azonosítható orosz szálak húzódnak meg, és az akciók egy összehangolt hibrid kiberművelet részét képezik.
Az ilyen műveletek elsődleges célja nem a fizikai pusztítás, hanem:
A felderítést rendkívül megnehezíti a technológiai háttér. Az elkövetők automatizált bothálózatokat, többlépcsős VPN-szolgáltatásokat, anonim e-mail-szolgáltatókat és az orosz Yandex infrastruktúráját használják. Mivel a digitális nyomok olyan harmadik országbeli vagy oroszországi szerverekre mutatnak, amelyek hatóságai nem működnek együtt a nyugati szervekkel, a felelősségre vonás szinte lehetetlen.
Mivel a támadások nem lépik át az erőszakküszöböt, nem váltják ki a NATO kollektív védelmi mechanizmusát, így tökéletesen illeszkednek a szürkezónás hadviselés eszköztárába.
A jövőben a mesterséges intelligencia és a titkosítási eljárások terjedésével még összetettebb hibrid fenyegetésekre kell számítani. A bűnüldöző szervek emiatt szorosabb nemzetközi együttműködésbe kezdtek: az Europol és az Eurojust koordinációjával közös nyomozócsoportok alakultak.
A közös munka már ért el részeredményeket: a cseh, szlovák és lett hatóságok korábban sikeresen azonosították és elfogták azt a gyanúsítottat, aki több ezer iskolába küldött ki fenyegető üzeneteket. Ugyanakkor a helyi végrehajtók elfogásával a mögöttük álló teljes támogatási és finanszírozási struktúrát még nem sikerült teljesen felszámolni.
A hétfői iskolai bombariadó-hullám nem diákcsíny volt. Kedden újabb budapesti gimnáziumok kaptak fenyegetést.
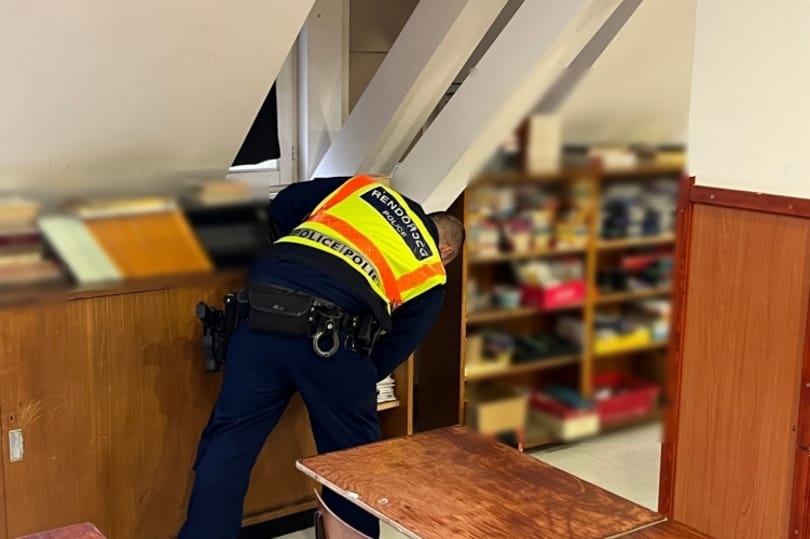
Nyitóképünk illusztráció.
A pedagógusokat is megkérdeznék arról, szerintük hol érdemes húzni a tananyagon.
Titeket kérdeztünk az őszi MondoConon.
A szakszervezet szerint az ígéretnél lényegesen alacsonyabb mértékű emelésről szóló bejelentéssel a legnagyobb probléma az, hogy nem derült ki, mennyi a tényleges bruttó emelés.
Az egykori házelnök szerint ezért nem csak a Fidesz felelős.
A kulturális ágazatban ugyanis akár 20-30 év szakmai tapasztalattal is előfordulhat, hogy valaki mindössze bruttó 460 ezer forintot keres.